Fundamentos
SIM swap: o que é e como a fraude chega até o seu aplicativo
Entenda a cadeia completa do SIM swap, da fraude no ponto de atendimento à tomada de conta, e quais sinais sua empresa consegue observar mesmo fora do setor telecom.
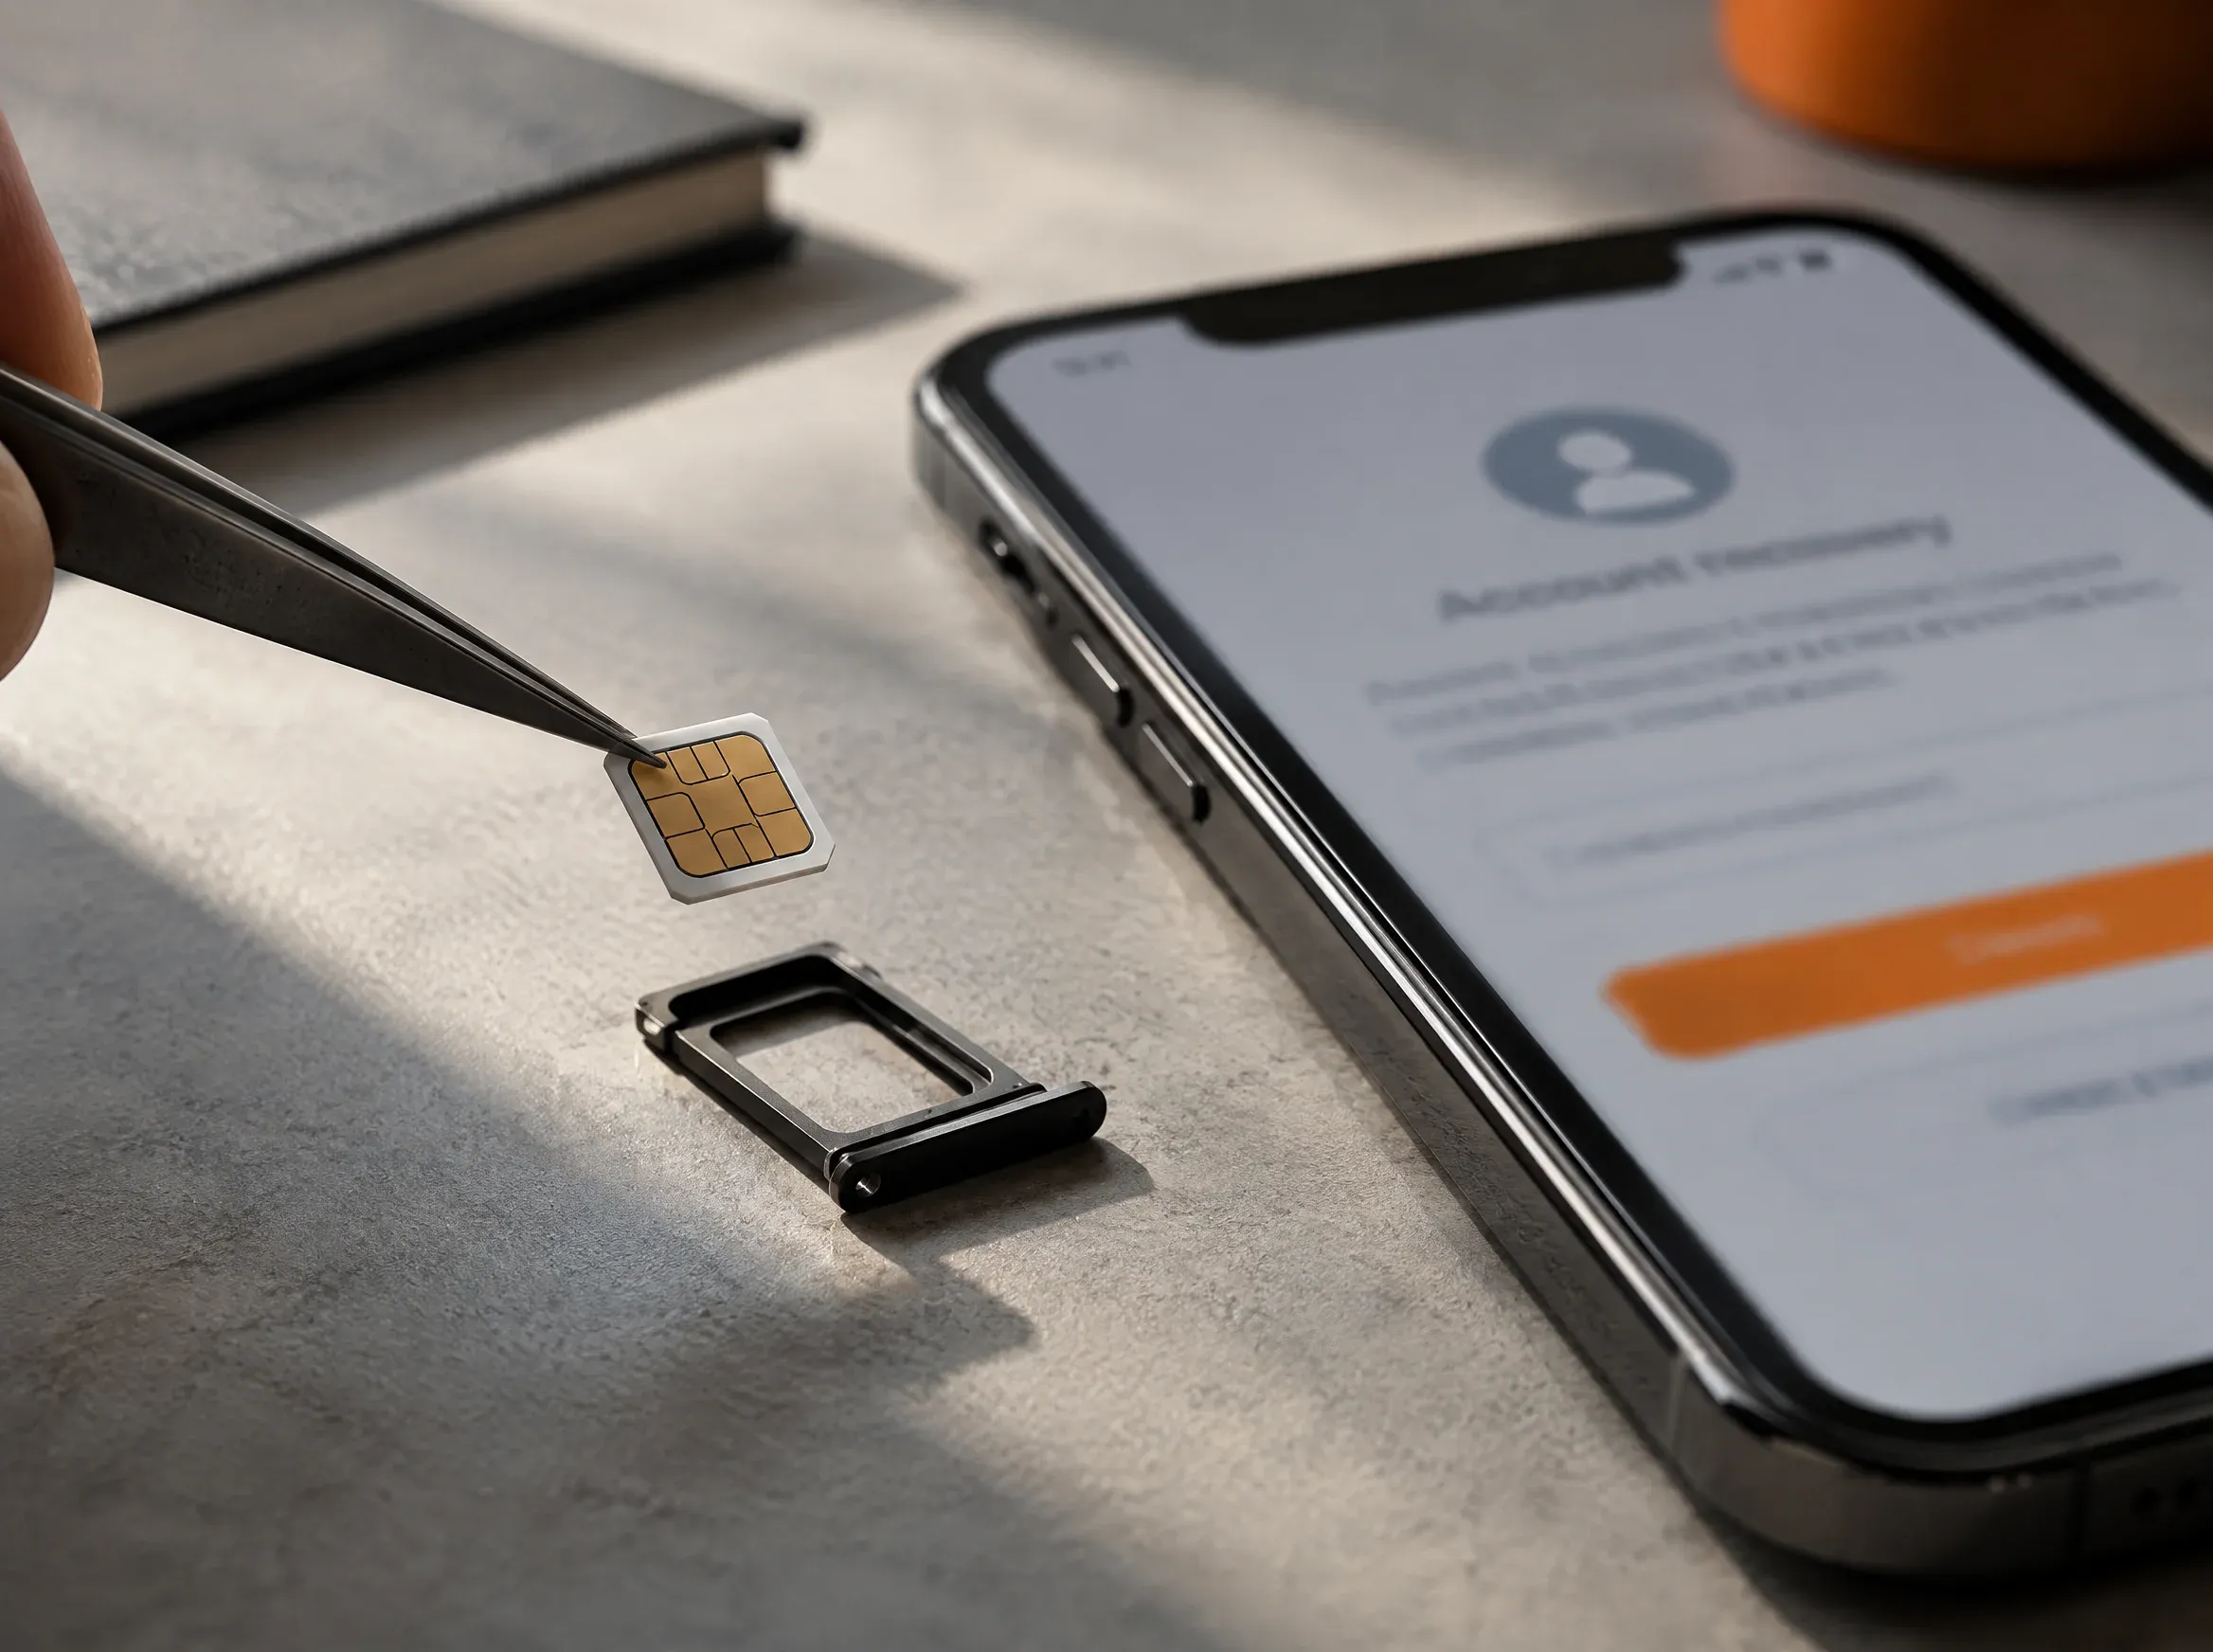
SIM swap é a fraude em que um criminoso assume o número de telefone da vítima junto à operadora, por portabilidade ou segunda via de chip, e passa a receber os códigos por mensagem que abrem contas e aprovam transações.
O detalhe que faz dessa fraude um problema de todo mundo: ela nasce fora da sua empresa. A falha acontece num ponto de atendimento de telecom, numa revenda ou num canal digital de operadora. Quem paga a conta é o serviço do outro lado da cadeia, que confia no número de telefone como se fosse um documento.
As perdas com golpes financeiros no Brasil chegaram a R$ 10,1 bilhões em 2024, alta de 17% sobre os R$ 8,6 bilhões de 2023, segundo levantamento da Febraban divulgado em 2025. Não há recorte público isolando quanto disso passa por troca fraudulenta de chip, mas a técnica aparece como degrau intermediário em golpes de tomada de conta.
A cadeia completa: cinco etapas, quatro delas antes de você
Etapa 1: coleta de dados da vítima. Nome completo, CPF, data de nascimento, endereço e, com frequência, cópia de documento. Vem de vazamento, de phishing ou de compra em mercado criminoso. O atacante já sabe responder às perguntas de segurança da operadora.
Etapa 2: engenharia social ou fraude documental no atendimento. O criminoso se apresenta como titular em uma loja, revenda ou canal remoto. Pode usar documento adulterado, documento sintético ou convencer um atendente com pressa. Em parte dos casos há participação interna.
Etapa 3: portabilidade ou segunda via de chip. O número migra para um chip sob controle do atacante. A linha da vítima fica sem sinal, e esse é o único sintoma visível. Muita gente interpreta como falha de rede.
Etapa 4: captura das mensagens. Todo código de uso único enviado por mensagem passa a chegar ao criminoso: recuperação de senha, confirmação de cadastro, liberação de limite, autorização de transferência.
Etapa 5: tomada de conta no seu produto. O invasor dispara recuperação de conta, troca o e-mail cadastrado, altera o meio de recebimento e opera como se fosse o cliente. Do lado do sistema tudo parece legítimo, porque o segundo fator respondeu corretamente.
Por que mensagem de texto como fator único virou o elo fraco
O código por mensagem nasceu como reforço e virou muleta. Três motivos explicam a fragilidade.
Primeiro, ele prova posse de um número, não identidade de uma pessoa. E número de telefone muda de mão por processo administrativo, não por prova biométrica.
Segundo, a mensagem trafega por uma cadeia fora do seu perímetro: operadora, revenda, agregador de envio e sistema de sinalização.
Terceiro, ele é o fator preferido para recuperação de conta, que é a porta dos fundos de qualquer sistema de autenticação: por definição, o fluxo desenhado para funcionar quando o usuário perdeu tudo.
A conclusão não é abolir o código por mensagem. É parar de tratá-lo como prova suficiente quando o que está em jogo é a identidade da pessoa, e não a posse do fator.
O que muda com o PL 352/2025 e com o movimento da Anatel
A resposta regulatória brasileira vem por dois caminhos paralelos.
O PL 352/2025 foi aprovado na Câmara dos Deputados em 28 de outubro de 2025, com relatoria da deputada Luisa Canziani, e seguiu para o Senado Federal. O texto obriga as prestadoras a fazer validação biométrica, facial ou digital, na ativação, reativação e portabilidade de linhas móveis, com confronto obrigatório em bases de dados públicas ou privadas. Proíbe ativação apenas declaratória, em que informar o CPF basta. E determina autenticação de chamadas. A vigência prevista é de 360 dias após a sanção, conforme registro da tramitação na Câmara dos Deputados (2025).
Pelo lado da Anatel, o movimento é anterior e incremental. Desde 28 de agosto de 2023 vale a confirmação de portabilidade por mensagem ao titular, que tem seis horas para responder, medida criada contra o golpe da portabilidade. Na página oficial de orientação contra golpes, a Anatel informa ainda que há procedimentos de identificação do consumidor por biometria facial ou de voz e que as prestadoras disponibilizam informações aos bancos para que adotem medidas preventivas sobre movimentações atreladas a número envolvido em troca de chip (Anatel, 2026).
Para quem opera em telecom, ISP ou revenda, o detalhamento está na pauta sobre biometria na ativação de chip.
O que uma empresa fora do setor telecom consegue observar
Você não controla a operadora. Controla o que faz quando o sinal aparece do seu lado. Os três grupos de sinal abaixo são observáveis sem contrato com telecom.
- Troca recente de SIM ou de operadora no número cadastrado. O que ele sugere: Número pode ter mudado de mão nas últimas horas ou dias. Como obter: Consulta de idade de SIM e status de portabilidade oferecida por fornecedores do mercado. Resposta proporcional: Suspender uso de código por mensagem e exigir prova de vida.
- Dispositivo novo acessando conta antiga. O que ele sugere: Sessão iniciada em aparelho sem histórico com a conta. Como obter: Sinais de risco de dispositivo no seu próprio aplicativo. Resposta proporcional: Elevar o nível de verificação antes de qualquer alteração sensível.
- Sequência de recuperação de conta. O que ele sugere: Pedido de recuperação, troca de e-mail e troca de meio de recebimento em janela curta. Como obter: Log da sua própria aplicação. Resposta proporcional: Congelar alterações e reverificar identidade da pessoa.
- Mudança de recebedor logo após acesso novo. O que ele sugere: Destino do dinheiro trocou de dono. Como obter: Log transacional. Resposta proporcional: Reter saque até conclusão da reverificação.
- Silêncio de canal alternativo. O que ele sugere: E-mail e push não respondem, só a mensagem responde. Como obter: Telemetria de canais. Resposta proporcional: Tratar o canal de mensagem como não confiável naquele evento.
A leitura desses sinais é combinatória. Dispositivo novo sozinho é ruído, porque as pessoas trocam de celular. Dispositivo novo somado a SIM trocado poucas horas antes e a pedido de alteração de recebedor é outro objeto. E o atrito aplicado nesse ponto não é defeito de experiência: é a prova de que a validação existiu, e é ela que sustenta a decisão se o caso virar disputa.
O que fazer agora
- Liste os fluxos em que uma mensagem de texto autoriza algo sozinha. Recuperação de senha, troca de e-mail, cadastro de conta de recebimento e aumento de limite são os suspeitos de sempre.
- Introduza consulta de idade de SIM e de status de portabilidade no fluxo de recuperação de conta. É a checagem mais direta para esse tipo de fraude.
- Desenhe uma regra de congelamento curto: alteração de meio de recebimento pedida logo depois de troca de chip detectada, dentro de uma janela definida na sua política, espera reverificação com prova de vida. As soluções de verificação da Shiel ID descrevem as checagens desse passo.
- Combine os sinais em vez de tratá-los isoladamente, e registre a combinação que disparou a decisão, não só o resultado.
- Reescreva o aviso ao cliente. Quando a linha fica sem sinal, o usuário precisa saber que isso pode ser fraude e a quem recorrer. Isso encurta a janela de exploração.
Perguntas frequentes
Como sei que fui vítima de SIM swap? O sintoma mais direto é a linha perder sinal sem falha de rede na região e sem pendência de fatura. Chamadas e mensagens deixam de chegar. Contate a operadora por outro meio e avise os serviços que usam o seu número.
Empresas que não são bancos precisam se preocupar? Sim. Marketplaces, plataformas P2P e provedores de internet sofrem tomada de conta pelo mesmo caminho. Segundo o estudo O Real Custo da Fraude 2023 (América Latina), da LexisNexis Risk Solutions, divulgado em 2024, a criação de nova conta é o estágio da jornada com maiores perdas por fraude na região, o maior desafio para instituições financeiras (46%) e varejistas (44%).
O PL 352/2025 já está valendo? Não. Foi aprovado pela Câmara dos Deputados em 28 de outubro de 2025 e seguiu para o Senado Federal. O texto aprovado prevê vigência 360 dias após eventual sanção. Acompanhe a tramitação antes de tratar as exigências como obrigação vigente.
Qual o custo real desse tipo de fraude para a empresa? Além do valor subtraído, entram estorno, análise, atendimento e perda de cliente. O estudo O Real Custo da Fraude 2023 (América Latina), da LexisNexis Risk Solutions, divulgado em 2024 com recorte do Brasil, calcula que cada R$ 1 perdido em fraude custa em média R$ 3,59 às organizações brasileiras.
Para avaliar como isso se aplica à sua operação, fale com o time comercial da Shiel ID.