Fundamentos
Liveness ativo ou passivo: o que muda em conversão e em segurança
Comparativo honesto entre liveness ativo e passivo: o que cada um exige do usuário, contra qual ataque cada um protege e quando usar os dois em camadas.
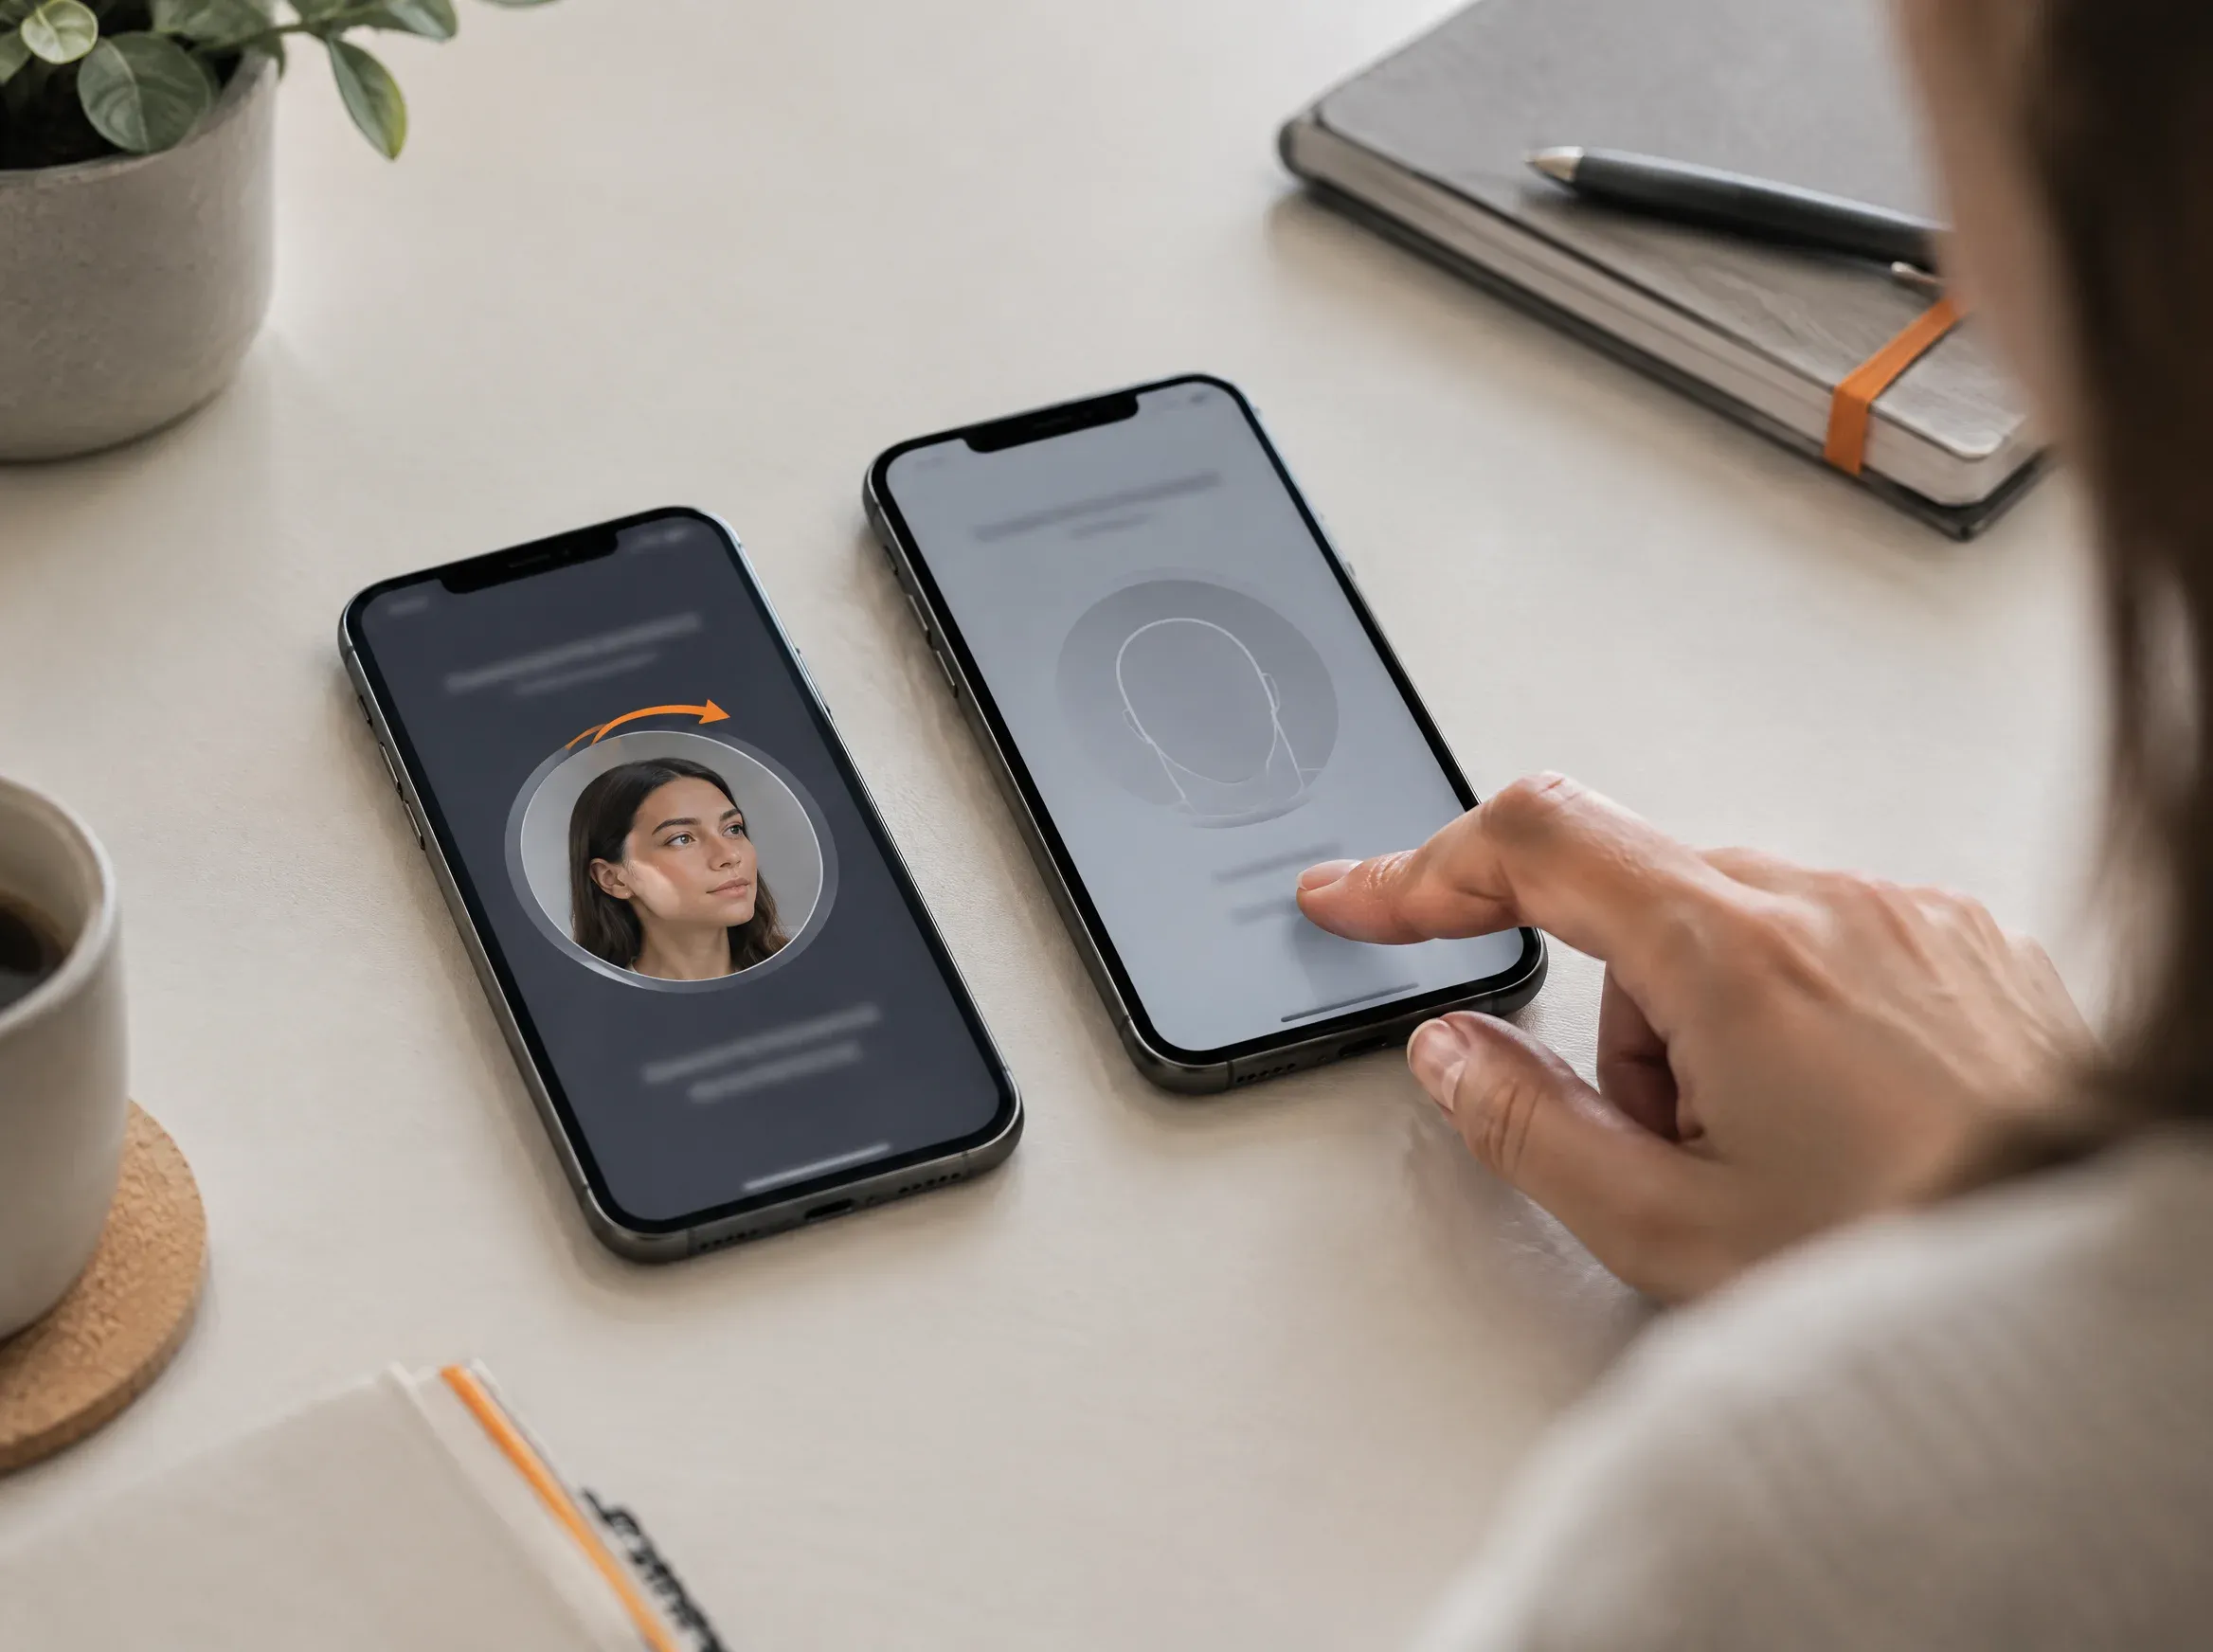
Liveness ativo pede uma ação ao usuário e produz um sinal explícito de que havia alguém ali. Liveness passivo analisa a captura sem pedir nada e é invisível. Nenhum dos dois vence sempre: a escolha depende do ataque que você enfrenta.
A pergunta chega quase sempre pelo lado errado. "Qual é o mais seguro?" tem resposta ruim, porque segurança aqui não é um eixo só. Existe o ataque de apresentação, em que alguém mostra à câmera uma foto, uma tela ou uma máscara. E existe o ataque de injeção, em que a câmera é contornada e um vídeo sintético entra direto no fluxo.
Some-se o contexto brasileiro. Reportagem de setembro de 2026 registrou crescimento de 830% no uso de deepfake em fraudes no país entre 2024 e 2025. Em 2026, esse recurso já respondia por 6,5% das fraudes identificadas, ante 0,1% em março de 2025 (TI Inside, 2026). Isso desloca parte do problema da apresentação para a injeção, e muda o peso relativo de cada modelo.
O que cada modelo faz na prática
No liveness ativo, o componente pede um gesto: virar a cabeça, aproximar o rosto, seguir um ponto na tela, piscar ou ler uma sequência. A resposta do usuário a um comando imprevisível no momento da captura é o sinal. Se o comando muda a cada sessão, um vídeo gravado antes não serve.
No liveness passivo, o usuário apenas olha para a câmera. A análise recai sobre o sinal capturado: textura de pele, reflexo, profundidade inferida, artefatos de compressão, moiré de tela, coerência entre quadros. Há ainda o desenho híbrido, que roda passivo por padrão e escala para ativo quando o sinal é ambíguo ou quando outro indicador de risco aparece.
Comparativo direto
- O que exige do usuário. Liveness ativo: Executar um comando na hora. Liveness passivo: Apenas olhar para a câmera.
- Tempo típico de captura. Liveness ativo: Maior, por causa da instrução. Liveness passivo: Menor, próximo de uma selfie.
- Sinal produzido. Liveness ativo: Explícito e auditável: houve resposta a um desafio. Liveness passivo: Implícito: resultado de análise do material.
- Falha por ambiente. Liveness ativo: Mais sensível a ruído, pouca luz e limitação motora. Liveness passivo: Menos dependente de colaboração, mais dependente de qualidade de imagem.
- Acessibilidade. Liveness ativo: Exige alternativa para quem não consegue executar o gesto. Liveness passivo: Menos barreiras de execução.
- Ataque de apresentação (foto, tela, máscara). Liveness ativo: Forte, porque o desafio é imprevisível. Liveness passivo: Depende inteiramente da qualidade do modelo de análise.
- Ataque de injeção (câmera virtual, vídeo sintético). Liveness ativo: Vulnerável se o atacante gera resposta ao desafio em tempo real. Liveness passivo: Vulnerável de forma parecida, e por isso ambos precisam de sinal de dispositivo.
- Evidência para auditoria. Liveness ativo: Registro do desafio emitido e da resposta. Liveness passivo: Registro do resultado e dos indicadores usados.
- Percepção do usuário. Liveness ativo: Sente que foi verificado. Liveness passivo: Não percebe a checagem.
A coluna que mais surpreende quem chega ao tema é a de injeção. Nenhum dos dois modelos resolve sozinho um atacante que substitui a câmera. É por isso que o assunto não termina no liveness: termina na combinação entre liveness, integridade do ambiente de captura e sinal de dispositivo.
Por que o tipo de ataque decide a escolha
Se o seu problema dominante é a foto impressa e a tela apontada para a câmera, o ativo entrega um sinal muito difícil de falsificar em escala, porque exige que o atacante produza a resposta certa no instante certo.
Se o seu problema dominante é o vídeo sintético entrando por câmera virtual, o gesto perde parte do valor: ferramentas atuais conseguem animar um rosto gerado e executar o comando pedido. O que sustenta a defesa nesse cenário é outra camada: detectar que o fluxo de vídeo não vem de uma câmera física, que o navegador tem extensão de captura instalada, que o dispositivo tem sinais de emulação.
E se o seu problema é volume alto de usuários legítimos em ambiente ruim (rua, celular antigo, conexão instável), o ativo cobra um preço real em tentativas repetidas.
A conclusão honesta: a pergunta "ativo ou passivo" importa menos do que "qual sinal adicional acompanha o liveness". A arquitetura de verificação que se sustenta trata prova de vida como uma entrada em um conjunto, não como veredito final.
Onde cada um costuma fazer mais sentido
O ativo tende a ganhar quando o momento é de alto valor e a fricção é justificável: abertura de conta, mudança de dados sensíveis, recuperação de acesso, liberação de limite. Nesses casos, a ação do usuário não é obstáculo, é a prova que você vai guardar. Pedir um gesto e registrar a resposta é a forma mais direta de demonstrar depois que a validação aconteceu de fato.
O passivo tende a ganhar em momentos de repetição e em reverificação. Um marketplace que precisa reconfirmar a identidade de um vendedor antes de liberar um saque grande não quer um ritual completo a cada vez. Uma telecom que revalida o titular na troca de chip precisa de algo que funcione com usuário idoso e celular simples.
Na maioria das operações reais, a resposta é os dois, em camadas, com o passivo como padrão e o ativo acionado por risco. O fluxo técnico dessa combinação está detalhado em como funciona uma API de prova de vida.
Como testar e o que exigir como evidência
Descrição comercial não diz nada sobre resistência a ataque. O que diz é laudo.
A norma ISO/IEC 30107-3 (2023) define a metodologia de teste e o formato de relatório para detecção de ataque de apresentação, incluindo as métricas de erro usadas para medir o desempenho. Laboratórios independentes conduzem avaliações de conformidade em níveis, com o nível mais alto cobrindo ataques mais elaborados, como máscaras faciais hiper-realistas. Peça o documento, olhe a data e confira qual nível foi avaliado e com qual espécie de ataque.
Peça também o que a norma não cobre: como o fornecedor trata injeção, o que coleta sobre o ambiente de captura e o que devolve na resposta para você registrar. Essa parte não tem certificação padronizada e precisa ser testada por você na prova de conceito.
O que fazer agora
- Liste os ataques que você já viu na sua operação nos últimos doze meses e classifique cada um como apresentação ou injeção.
- Defina em quais momentos do ciclo de vida da conta o liveness é acionado, separando cadastro, reverificação e transação sensível.
- Peça ao fornecedor o laudo de conformidade com a ISO/IEC 30107-3 (2023), com data e nível avaliado, e leia o escopo do teste.
- Teste o fluxo com usuários reais em condição adversa: contraluz, celular antigo, usuário com limitação motora e rede instável.
- Decida por camada, não por modelo único: defina o padrão, o gatilho de escalada e a saída para quem falha nas duas vias.
Perguntas frequentes
Liveness passivo é menos seguro que o ativo? Não necessariamente. O passivo depende da qualidade do modelo de análise, enquanto o ativo depende da imprevisibilidade do desafio. Contra ataque de apresentação simples, o ativo costuma entregar sinal mais explícito. Contra injeção de vídeo, os dois precisam de sinais adicionais de dispositivo.
O liveness ativo atrapalha a conversão? Ele acrescenta tempo e tentativa, e isso aparece nos números. A questão é onde você paga esse custo: em um momento de alto valor, o gesto do usuário é a evidência que você vai apresentar depois se o cadastro for contestado.
Dá para usar os dois no mesmo produto? Sim, e é o arranjo mais comum em operação madura. O passivo roda como padrão e o ativo é acionado quando o resultado é ambíguo ou quando outro sinal de risco aparece.
Deepfake derruba a prova de vida? Ele muda o vetor. Vídeo sintético injetado por câmera virtual contorna a lente, então a defesa não está só no modelo de liveness, e sim na verificação da integridade do ambiente de captura e nos sinais do dispositivo.
Para avaliar como isso se aplica à sua operação, fale com o time comercial da Shiel ID.